Critical PHP vulnerabilities CVE-2026-109618 / CVE-2026-109619 [2026-10-21]

Ikväll (onsdag den 21:a oktober 2026) släpptes det viktiga säkerhetsuppdateringar för php-versionerna från utvecklarna av php. Det var för php-versionerna 8.2 till 8.5. Dessa uppdaterade php-versioner installerades automatiskt av cPanel på alla våra servrar vid 16-tiden.

På grund av säkerhetsskäl ändrades det därför för en del av Er kunder som hade cPanel’s php-version 7.4 inställt – Ni fick nu cPanel’s php-version 8.3 istället.

Om Er hemsida ej fungerar pga detta behöver Ni byta php-version (se längre ned på denna sida) Eller kontakta oss så hjälper vi Er.

Senare på kvällen släpptes även de viktiga säkerhetsuppdateringarna för php-versionerna som CloudLinux ”patchat”. Det gällde alla deras php-versioner mellan 5.2 till 8.5.

Php-versionerna för 8.2, 8.3, 8.4 och 8.5 matchar inte originalversionerna då CloudLinux har ”backportat” php-versionerna. Tex. kommer php-version 8.4 visa 8.4.26 istället för 8.4.27. Men de är alltså helt säkra att använda. NYTT: Nu är även originalversionerna patchade av CloudLinux, så nu visas tex. 8.4.27.

Viktigt är att Ni använder CloudLinux php-versioner via ”Select PHP Version” istället för ”MultiPHP Manager”. Använd INTE cPanel’s äldre php-versioner (ea-php) äldre än 8.2. NYTT: Alla ea-php versioner är numera också ”patchade” av CloudLinux – så de är säkra att använda.

Vet Ni ej om Ni valt någon php-version är det cPanel’s ea-php version 8.3 som används.

Om det står att PHP 8.3 (ea-php83) Inherited PHP 8.3 (kan även stå ”ärvd” istället för ”Inherited”) är valt i ”MulitPHP Manager” i cPanel, så betyder det att man ställer in php-versionen med ”Select PHP Version” i cPanel.

native (8.3) som finns som alternativ under ”Select PHP Version” är cPanel’s ”ea-php83”. Så ställer man in ”Native” kommer man använda ea-php av php 8.3 från cPanel. Men ställer man in någon av de andra php-versionerna under ”Select PHP Version” kommer CloudLinux patchade php-versioner användas (alt-php).

Mer om detta skriver vi om här: https://www.nunames.se/multiphp-manager/ och här: https://www.nunames.se/cloudlinux-valja-php-version/

OBS! ALLA php-versioner som går att välja i cPanel är säkra att använda.
Bluffmail

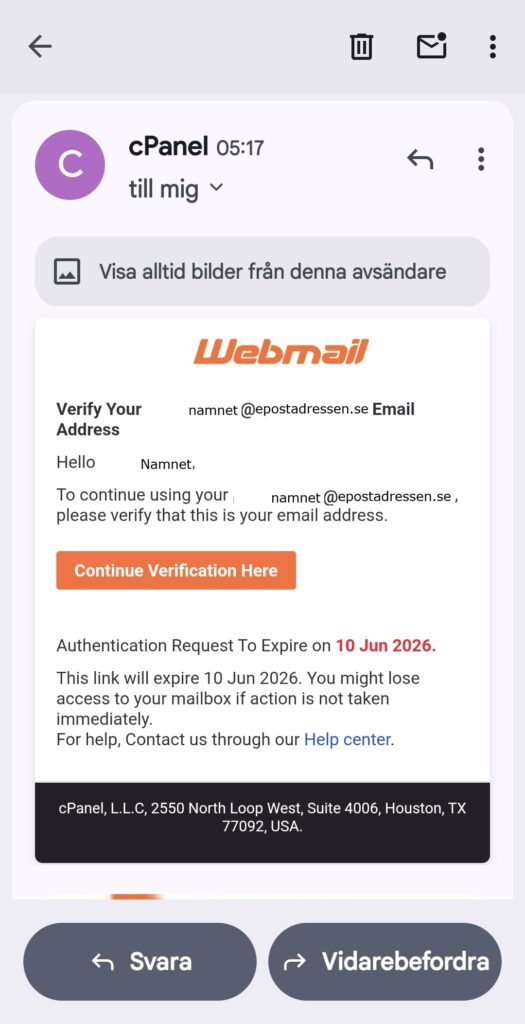
Just nu får många bluffmail som ser ut att komma från cPanel.

I mailen står det:

Verify Your namn@epostadressen.se Email Address

Och så finns det en länk där man uppmanas att klicka på för att bekräfta sin epostadress.

Gör man det kommer man till en bluffsida och anger man där sina inlloggninsguppgifter sparas de i en fil på hackarnas sida. Så då måste man byta sitt lösenord omgående!

cPanel skickar aldrig ut sådana här mail så klicka aldrig på länkar i dessa bluffmail om Ni får dessa.

Exempelbild som visar hur de även använder cPanel’s loggor för att luras:

Sommarkampanj 2026

Passa på att beställa webbhotell under maj – juni -juli och augusti när vår sommarkampanj är igång.

50 % rabatt gäller för det första året och därefter betalar Ni normalt pris för Ert nya webbhotell.

Exempel 1: Beställ 1 LiteXtra-kontopaket (webbhotell) för 355 kr – 50 % rabatt = 177,50 kr för 1 år, sedan betalar Ni normalt pris.

Exempel 2: Beställ 1 LiteXtra-kontopaket (webbhotell) för 30 kr – 50 % rabatt = 15 kr per månad i högst 1 år, sedan betalar Ni normalt pris.

Om Ni vill betala för 1 år väljer Ni Årsvis som ”faktureringsperiod” när Ni beställer och i steg 2 följande kampanjkod: arsbetalning

Om Ni vill betala per månad väljer Ni Månadsvis som ”faktureringsperiod” när Ni beställer och i steg 2 följande kampanjkod: manadsbetalning

Rabatten gäller per varje kontopaket och är ej begränsat per kund. Så Ni kan beställa hur många kontopaket Ni vill och få 50 % rabatt på samtliga.

Det går även bra att uppgradera/nedgradera till ett annat kontopaket när som helst.

Och skulle Ni ej vilja behålla kontopaketet efter detta första år (eller efter den första månaden OM Ni betalar per månad) är det bara att säga upp det i vår kundavdelning eller kontakta oss.

Kritisk sårbarhet i cPanel

En kritisk sårbarhet i cPanel/WHM-panel och WP Squared har upptäckts där ett framgångsrikt utnyttjande innebär att en oautentiserad användare kan tillskansa sig tillgång till kontrollpanelen.

Sårbarheten har namnet CVE-2026-41940 – cPanel & WHM / WP2 men alla våra servrar använder den senaste patchade versionen av cPanel där detta har åtgärdats – så sårbarheten finns ej på våra servrar.

Vi har även genomsökt alla servrar efter spår av eventuella intrång och inga har hittats.

Alla våra servrar uppgraderar cPanel varje dag så att den senaste säkra versionen alltid används.

Fungerar inte Din domän ?

Om Din hemsida eller epost slutat fungera och det är en ”.nu” domän kan det bero på att den har fått statusen ”ServerHold”.

”serverHold” innebär att den inte kan fungera pga den är avstängd.
Det beror på att Internetstiftelsen numera kräver att man som ägare till en ”.nu” eller ”.se” domän måste ange sitt personnummer (privatperson) eller organisationsnummer (företag) för att få ha sin domän registrerad.

Så det Ni behöver göra är att skapa ett supportärende hos NuNames.NU (som har hand om domänen) och ge dem Ert personnummer/organisationsnummer.
När de sedan anger det för Er domän kommer den aktiveras igen och fungera normalt.

Deras sida hittar Ni här: https://my.nudomain.nu/

Eller så återkommer Ni till oss med Ert personnummer/organisationsnummer så öppnar vi ett ärende åt Er hos dem.

Det är alltså NuNames.NU (Worldnames Inc.) i USA som har hand om ”.nu” domänerna som har detta problem pga de blivit registrerade hos dem innan kravet på personnummer/organisationsnummer fanns.

De ”.nu” domäner som är registrerade hos oss (NuNames.SE) har inte detta problem.

25 % rabatt

2025-05-15: Beställ Ditt nya webbhotell och/eller registrera Din nya ”.nu” eller ”.se” domän hos oss nu och få 25 % rabatt. Ange följande kod i kassan för att få rabatten: 763XSRCP0H

Erbjudandet gäller fram till den 26:e maj 2025.

Servrar i Sverige

Vi har sedan starten år 2004 fått önskemål från många kunder om vi kunde erbjuda webbhotell på servrar i Sverige istället för USA, och nu har vi glädjen att äntligen kunna erbjuda det.

Vi har tecknat avtal med Glesys och servrarna är placerade i Glesys datacenter i Stockholm.

Så från och med nu skapas alla webbhotellskonton på våra dedikerade servrar i Stockolm, Sverige.

Serverflytt

2025-03-16: Idag har manufrog.com och nunames.se flyttat över till vår första server i sverige.

Pga flytten har det förekommit en del störningar så det inte gick att logga in till kundavdelningen, men det ska nu vara löst.

Så snart övriga servrar står klara kommer vi planera in datum för flytt och skicka ut info till berörda kunder om detta.

Nytt supportsystem

Idag, lördag 15:e mars 2025, har vi bytt ut vårt supportsystem från eSupport till WHMCS då det gamla system ej längre fungerar med senaste php-version & MySQL.

Ni kan som vanligt maila oss för att kontakta oss och då skapas ett ärende.
Maila Era frågor till: support@manufrog.com

Det går nu även att maila in till följande epostadresser:
Tekniska frågor: teknisk@manufrog.com
Frågor om domäner: domaner@manufrog.com
Frågor om betalningar: betalningar@manufrog.com

Men Ni kan även logga in och skapa ett ärende eller svara/läsa på ärendet.

Logga då in i kundavdelningen på vår sida här: Kundavdelningen